Die Kurzantwort
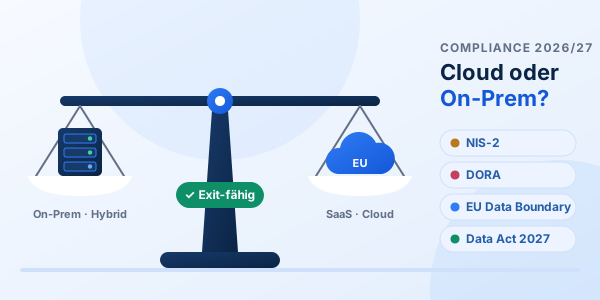
In vielen Auswahlprojekten fällt derzeit derselbe Satz: „Wegen NIS-2 und DORA müssen wir das ECM ohnehin im eigenen Rechenzentrum betreiben.“ Das stimmt so nicht. Kein europäisches Regelwerk schreibt vor, wo ein ECM laufen muss. Was die Regeln verlangen, ist etwas anderes: Kontrolle über die Risiken, belastbare Nachweise und die Fähigkeit, einen Anbieter im Ernstfall geordnet zu verlassen.
Damit verändert sich die Rolle von On-Premises. Es ist 2026/2027 nicht mehr der selbstverständliche Standard, aber auch kein Auslaufmodell. On-Prem wird zur bewussten Option: für Daten mit höchstem Schutzbedarf, für den Notbetrieb – und als realistisches Exit-Ziel, falls eine Cloud-Beziehung endet.
Vier Regelwerke, eine Frage
Für Dokumentenmanagement in Europa sind derzeit vor allem vier Regelwerke relevant, ein fünftes kommt bis 2027 hinzu:
| Regelwerk | Gilt seit | Kernforderung | Bedeutung fürs ECM |
|---|---|---|---|
| EU Data Boundary (Microsoft) | vollständig seit Februar 2025 | Speicherung und Verarbeitung von Kundendaten in EU/EFTA | Datenresidenz ja – der Rechtsraum des Mutterkonzerns bleibt |
| NIS-2 / NIS2UmsuCG | in Deutschland seit 6. Dezember 2025 | Risikomanagement, Lieferkettensicherheit, Meldepflichten, Verantwortung der Geschäftsleitung | Der ECM-Anbieter wird Teil Ihrer Lieferkette |
| DORA | 17. Januar 2025 | IKT-Drittparteienrisiko, Informationsregister, Exit-Strategien | Exit-Plan fürs ECM, wenn es kritische Funktionen stützt |
| EU Data Act | 12. September 2025; Wechselentgelte entfallen ab 12. Januar 2027 | Anbieterwechsel und Datenportabilität bei Cloud-Diensten | Wechsel wird günstiger, Exportfähigkeit wird einforderbar |
| Cyber Resilience Act | Meldepflichten seit 11. September 2026, vollständig ab 11. Dezember 2027 | Security by Design und Sicherheitsupdates für Produkte mit digitalen Elementen | Betrifft ECM-Software als Produkt – auch On-Prem |
EU Data Boundary: Residenz ist nicht Souveränität
Microsoft hat die EU Data Boundary für seine Cloud-Dienste im Februar 2025 abgeschlossen: Kundendaten, pseudonymisierte Daten und Supportdaten werden innerhalb von EU und EFTA gespeichert und verarbeitet. Für die DSGVO-Compliance ist das ein echter Fortschritt.
Die Boundary regelt aber den Ort der Daten, nicht den Rechtsraum des Betreibers. Ein US-Konzern bleibt dem US CLOUD Act unterworfen. Im Juni 2025 räumte ein Vertreter von Microsoft Frankreich vor dem französischen Senat unter Eid ein, nicht garantieren zu können, dass Daten nicht auf Anordnung an US-Behörden herausgegeben werden. Die Hyperscaler reagieren mit eigenen Konstrukten: AWS betreibt seit Januar 2026 die AWS European Sovereign Cloud mit einer ersten Region in Brandenburg und eigenen deutschen Gesellschaften, Microsoft bietet Sovereign-Cloud-Varianten und Partnermodelle wie Delos Cloud für die öffentliche Verwaltung an. Ob diese Konstruktionen einer Herausgabeanordnung im Ernstfall standhalten, ist rechtlich noch nicht geklärt.
In der Logik unseres Beitrags zu den vier Souveränitätsleveln heißt das: Die EU Data Boundary bringt Sie sicher auf Level 2 (Compliance). Für Level 3 (operative Wahlfreiheit) braucht es mehr.
NIS-2: Der ECM-Anbieter gehört zur Lieferkette
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz. Nach Schätzung des BSI sind rund 29.500 Einrichtungen betroffen; die Registrierungsfrist lief im März 2026 ab, die Nachfrist des BSI endete am 31. Juli 2026. Die Pflichten im Überblick:
- Risikomanagement mit Backup- und Krisenmanagement, Zugriffskontrolle, Kryptografie und ausdrücklich der Sicherheit der Lieferkette.
- Meldepflichten bei erheblichen Sicherheitsvorfällen: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht nach einem Monat.
- Verantwortung der Geschäftsleitung, die Maßnahmen billigen, überwachen und sich schulen lassen muss.
- Bußgelder bis 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes für besonders wichtige Einrichtungen.
Für das ECM bedeutet das: Beide Betriebsmodelle sind NIS-2-tauglich – aber die Arbeit liegt an unterschiedlichen Stellen. In der Cloud wird der Anbieter Teil Ihres Risikomanagements, und Sie brauchen Nachweise, Meldewege und Vorfallunterstützung im Vertrag. On-Prem tragen Sie Patching, Härtung und Rund-um-die-Uhr-Überwachung selbst. Für viele mittelständische Unternehmen ist das die unbequemere Wahrheit: NIS-2 spricht oft eher für einen professionell betriebenen Cloud-Dienst als gegen ihn.
DORA: Die Exit-Strategie wird Pflicht
Für Banken, Versicherer, Wertpapierfirmen und weitere Finanzunternehmen gilt seit dem 17. Januar 2025 der Digital Operational Resilience Act. Er verlangt ein Informationsregister aller IKT-Drittdienstleister, Verträge mit festgelegten Mindestinhalten (etwa Datenstandorte, Zugangs-, Prüf- und Auditrechte, Kündigungsrechte, Unterstützung bei Vorfällen) und für Dienste, die kritische oder wichtige Funktionen unterstützen, dokumentierte und getestete Exit-Strategien. Am 18. November 2025 haben die europäischen Aufsichtsbehörden zudem erstmals kritische IKT-Drittdienstleister benannt, darunter große Hyperscaler, die nun direkt von der EU beaufsichtigt werden.
Ein ECM fällt hier schneller in die kritische Kategorie, als viele denken: Kreditakten, KYC-Unterlagen, Schadensakten und Vertragsarchive tragen das Kerngeschäft. Zwei Fragen werden damit zentral:
- Konzentrationsrisiko: Läuft das ECM-SaaS auf demselben Hyperscaler wie Kernbanksystem, Kollaboration und Mail, fällt bei einem Ausfall alles gleichzeitig aus.
- Exit-Realismus: Ein ECM-Exit bedeutet, Millionen Dokumente samt Metadaten, Versionen, Aufbewahrungsfristen und Audit-Trails zu migrieren. Ein Anbieter, dessen Software auch als Private Cloud oder On-Prem läuft, liefert das Exit-Ziel gleich mit.
Data Act 2027: Der Wechsel wird billiger
Der EU Data Act gilt seit dem 12. September 2025 und verpflichtet Cloud-Anbieter, einen Wechsel aktiv zu ermöglichen: Die Kündigungsfrist darf höchstens zwei Monate betragen, die Übergangsphase regulär 30 Tage. Bis Januar 2027 dürfen Anbieter für den Wechsel nur noch ihre direkten Kosten berechnen, ab dem 12. Januar 2027 gar keine Wechselentgelte mehr. Wie weit das Verbot im Detail reicht, etwa bei Datentransfer-Gebühren, wird noch diskutiert.
Das klassische Lock-in-Argument gegen SaaS wird damit schwächer. Aber Vorsicht: Der Data Act sichert den Transport der Daten, nicht ihre Bedeutung. Ein ECM-Export ohne Metadaten, Versionen, Berechtigungen und Aufbewahrungsregeln ist nur ein Dateihaufen – mehr dazu im Beitrag zur Metadaten-Architektur.
Und wer bewusst On-Prem bleibt, bekommt mit dem Cyber Resilience Act Rückenwind: Hersteller von Software, die als Produkt vertrieben wird, müssen ab Dezember 2027 Security by Design nachweisen und über den Supportzeitraum Sicherheitsupdates liefern. Seit September 2026 müssen sie bereits aktiv ausgenutzte Schwachstellen melden.
Digitale Souveränität vs. Cloud-Effizienz
Die Cloud hat im Dokumentenmanagement handfeste Vorteile: kein Patch-Stau, neue KI-Funktionen erscheinen dort meist zuerst, Ressourcen wachsen mit der Last, und ein Security-Team rund um die Uhr ist im Preis enthalten – ein Niveau, das sich die wenigsten Mittelständler selbst leisten können. Souveränität dagegen bedeutet Kontrolle über Schlüssel, Rechtsraum, Notbetrieb und Preisentwicklung. In der Praxis ist das kein Entweder-oder, sondern eine Auswahl aus fünf Betriebsmodellen:
| Betriebsmodell | Stärken | Schwächen | Typischer Einsatz |
|---|---|---|---|
| Globales SaaS mit EU-Region | Innovationstempo, Skalierung, geringer Betriebsaufwand | Drittstaaten-Zugriff, Konzentrationsrisiko | Kollaboration, wenig sensible Inhalte |
| Europäisches SaaS | EU-Rechtsraum, C5-/ISO-Nachweise, Effizienz der Cloud | kleinere Ökosysteme, Hosting-Kette prüfen | Mittelstand, regulierte Fachprozesse |
| Private Cloud beim EU-Dienstleister | dedizierte Umgebung, Vertragshoheit, kein eigener RZ-Betrieb | höhere Kosten, Updates nach Absprache | Finanzbranche, Gesundheitswesen |
| On-Premises | volle Kontrolle, Inselbetrieb möglich | Betriebs- und Security-Aufwand, langsamere Innovation | KRITIS, Verwaltung, Verschlusssachen |
| Hybrid | Cloud-Komfort für Workflows, lokale Hoheit über Archiv und Schlüssel | Integrations- und Governance-Aufwand | Konzerne und regulierte Branchen mit gemischtem Schutzbedarf |
Ein Sonderfall sind KI-Funktionen. Klassifikation, Extraktion und Chat-Assistenten laufen oft bei einem US-Hyperscaler, auch wenn das ECM selbst europäisch betrieben wird. Wer souverän bleiben will, achtet darauf, dass sich europäische oder selbst betriebene Modelle anbinden lassen.
Wer weiter auf hybride oder lokale Modelle setzt
| Branche | Treiber | Typisches Modell 2026/27 |
|---|---|---|
| Banken & Versicherungen | DORA, Konzentrationsrisiko, Exit-Pflicht, Aufsicht | Cloud für Eingang und Zusammenarbeit, Archiv und Kreditakten in Private Cloud oder On-Prem |
| Gesundheitswesen | Gesundheitsdaten nach Art. 9 DSGVO, C5-Pflicht nach § 393 SGB V, Notbetrieb | Hybrid mit lokal verfügbarer Patientenakte |
| KRITIS (Energie, Wasser, Verkehr) | NIS-2, Trennung von IT und Betriebstechnik, Inselbetrieb | On-Prem oder Hybrid mit offline verfügbarer Anlagendokumentation |
| Öffentliche Verwaltung & Verteidigung | Verschlusssachen, Landes- und Bundesrechenzentren, Souveränitätsvorgaben | On-Prem oder souveräne Behörden-Cloud |
| Industrie & Mittelstand | Schutz von Know-how, Fachkräftemangel in der IT | zunehmend europäisches SaaS, Exit vertraglich abgesichert |
Finanzbranche: DORA macht nicht die Cloud zum Problem, sondern die Abhängigkeit. Viele Institute trennen deshalb: Posteingang, Workflows und Kollaboration in der Cloud, das revisionssichere Archiv mit Kredit- und Vertragsakten in einer dedizierten Umgebung, deren Exit-Plan regelmäßig getestet wird.
Gesundheitswesen: Seit Juli 2024 verlangt § 393 SGB V für die Verarbeitung von Gesundheits- und Sozialdaten in der Cloud ein aktuelles C5-Testat. Noch schwerer wiegt die Praxis: Nach Ransomware-Angriffen auf Krankenhäuser gilt die Regel, dass Patientendokumentation auch ohne Netz und ohne Anbieter lesbar bleiben muss. Eine lokale Komponente gehört deshalb fast immer dazu.
KRITIS: Betreiber von Energie- und Wassernetzen brauchen Schaltpläne, Wartungsprotokolle und Notfallhandbücher genau dann, wenn Netze ausfallen. Hier ist On-Prem keine Frage der Gewohnheit, sondern Teil der Betriebssicherheit.
Checkliste: So erkennen Sie einen complianten ECM-Cloud-Anbieter in Europa
Wer sich für die Cloud entscheidet, sollte diese zehn Punkte im Auswahlprozess schriftlich bestätigen lassen und, wo möglich, im Proof of Concept nachprüfen:
- Rechtsträger und Eigentümer: Vertragspartner und Betreiber sitzen in der EU, ohne Kontrolle durch einen Mutterkonzern im Drittstaat. Prüfen Sie auch die Hosting-Kette: Ein europäisches SaaS auf einem US-Hyperscaler holt den CLOUD Act durch die Hintertür zurück.
- Datenresidenz inklusive Betrieb: Speicherung, Verarbeitung, Backups und Logs liegen in der EU, und auch Support- und Admin-Zugriffe erfolgen ausschließlich von dort. Fragen Sie gezielt nach „Follow-the-Sun“-Support.
- Prüfbare Nachweise: BSI C5 Typ 2 (im Gesundheitswesen Pflicht), ISO/IEC 27001, idealerweise auf Basis von IT-Grundschutz. Der Prüfumfang muss den ECM-Dienst abdecken, nicht nur das Rechenzentrum.
- Schlüsselhoheit: Verschlüsselung bei Speicherung und Übertragung, eigene Schlüssel (BYOK/HYOK) im eigenen HSM oder bei einem europäischen Treuhänder.
- Regulatorische Vertragsbausteine: Meldefristen des Anbieters, die kürzer sind als Ihre 24 Stunden nach NIS-2, Unterstützung bei Vorfällen, Patch-SLAs. Für Finanzunternehmen zusätzlich die DORA-Mindestinhalte, Audit- und Zugangsrechte auch für die Aufsicht sowie die Angaben fürs Informationsregister.
- Revisionssicherheit: GoBD-konforme Archivierung, unveränderbare Speicherung, Aufbewahrungs- und Löschregeln, Legal Hold, lückenlose Audit-Trails und eine Verfahrensdokumentation, die der Anbieter mitliefert.
- Export mit Bedeutung: Dokumente mit Metadaten, Versionen, Berechtigungen und Audit-Trails in offenen Formaten (PDF/A, XML/JSON, CMIS). Lassen Sie sich im PoC einen Testexport geben.
- Wechselfähigkeit im Betriebsmodell: Läuft dieselbe Software auch als Private Cloud oder On-Prem? Dann existiert das Exit-Ziel bereits. Lassen Sie sich die Wechselunterstützung nach Data Act vertraglich bestätigen.
- Resilienz und Notbetrieb: Zugesagte Wiederanlauf- und Datenverlustzeiten (RTO/RPO), georedundante Backups innerhalb der EU, unveränderliche Sicherungen gegen Ransomware und ein Lesezugriff aufs Archiv, wenn der Dienst ausfällt.
- KI unter Kontrolle: Wo laufen die Modelle? Inferenz in der EU, keine Nutzung Ihrer Dokumente zum Training, und die Option, eigene oder europäische Modelle anzubinden.
Fazit: On-Prem ist kein Muss – Exit-Fähigkeit schon
Brauchen wir 2026/2027 noch ein On-Premises-ECM? Für die meisten Unternehmen lautet die Antwort: nicht als Standard, aber als Option. Die europäischen Regeln machen die Cloud nicht unmöglich. Sie machen sie anspruchsvoller in der Sorgfalt: mehr Nachweise, bessere Verträge, ein getesteter Plan B.
Daraus folgt eine pragmatische Empfehlung: Wählen Sie ein ECM, das in mehreren Betriebsmodellen läuft, und entscheiden Sie das Betriebsmodell je nach Schutzbedarf, nicht pauschal. Nicht das Rechenzentrum entscheidet über Compliance, sondern die Fähigkeit, jederzeit wechseln zu können.
Wie sieht es bei Ihnen aus? Wie viele der zehn Punkte würde Ihr heutiger ECM-Anbieter ohne Zögern bestätigen?
Redaktionelle Einordnung des ECM-Radar, Stand 21. Oktober 2026. Quellen: NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (in Kraft seit 6. Dezember 2025) und Angaben des BSI zur Registrierung; Verordnung (EU) 2022/2554 (DORA); Pressemitteilung der Europäischen Aufsichtsbehörden vom 18. November 2025 zur Benennung kritischer IKT-Drittdienstleister; Verordnung (EU) 2023/2854 (Data Act); Verordnung (EU) 2024/2847 (Cyber Resilience Act); § 393 SGB V; Angaben von Microsoft zur EU Data Boundary; Pressemitteilung von AWS vom 15. Januar 2026. Die Nennung von Anbietern und Prüfrahmen ist keine Empfehlung. Keine Rechtsberatung.